
Безопасность
Технические меры, которые можно проверить
Изоляция организаций, права ключей, размещение по списку доменов, подписанные уведомления и общие хранилища — простыми словами о том, как защищены ваши данные.
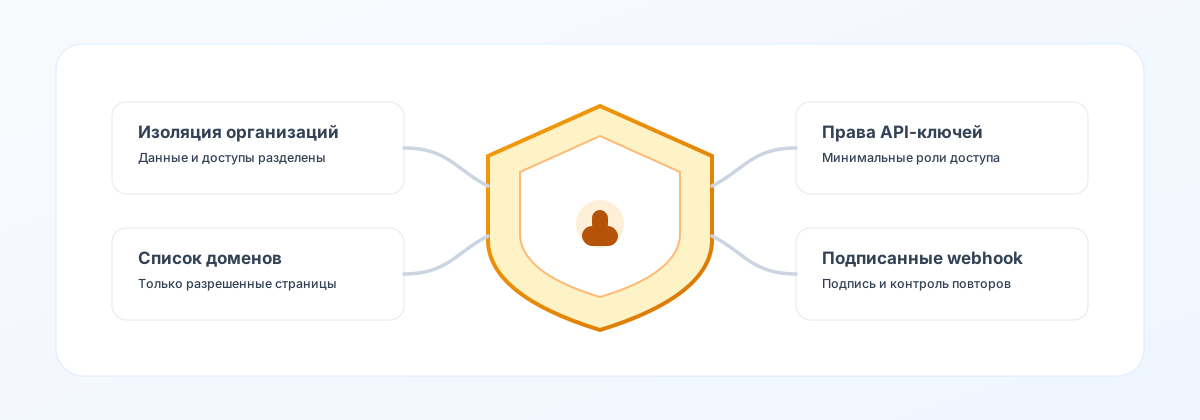
Карта показывает базовые меры защиты, которые обычно проверяют IT и служба безопасности перед промышленным запуском.
Меры защиты данных
Для IT и службы безопасности: какие меры работают в платформе и как их проверить.
Изоляция организаций
Организации разделяют проекты, пользователей, ключи и файлы. Каждый запрос и ключ доступа несут идентификатор организации, ключи хранения начинаются с её префикса.
Как проверить: Проверяется тестами доступа на технической встрече.
Права API-ключей
Ключ получает только нужные права. Секрет показывается один раз, ключ отзывается, фиксируется последнее использование.
Как проверить: Создайте тестовый ключ с минимальными правами и отзовите его.
Размещение по списку доменов
Список разрешённых доменов ограничивает, где может размещаться конфигуратор. Пустой список полностью закрывает размещение.
Как проверить: Проверяется на вашем тестовом домене.
Подписанные уведомления
Исходящие события подписываются; приёмник проверяет подпись. Есть журнал доставок и повторные попытки.
Как проверить: Журнал доставок доступен в контуре эксплуатации.
Общие хранилища состояния
Несколько экземпляров сервиса работают на общих хранилищах состояния — данные не расходятся между экземплярами.
Как проверить: Проверяется при развёртывании в вашей среде.
Проверки работы сервиса
Сервис отдаёт статусы работы и готовности базы данных для мониторинга.
Как проверить: Точки проверки доступны вашему мониторингу.
Доступ и роли
В кабинете есть роли владельца, редактора и наблюдателя. Общего «одного пароля на всех» нет: у каждого своя учётная запись.
- Организации и изоляция данных
Разделяет проекты, пользователей, ключи и файлы разных предприятий.
- Роли в кабинете
Владелец, редактор и наблюдатель работают под своими учётными записями.
- Приглашения в организацию
Команда подключается к кабинету приглашениями, у каждого своя учётная запись.
- Черновик и публикация
На странице живёт проверенная опубликованная версия, а рабочие правки остаются черновиком.
Отраслевые стандарты
Требования вашей закупки разбираем на технической встрече по безопасности.
Правила и документы семейства оформляем с учётом отраслевых стандартов вашего производства. Получите обязательный перечень стандартов закупки и принесите его на техническую встречу — пройдём по каждому пункту.
- Открыть документацию
В документации — устройство платформы, шаги внедрения и проверки каждого раздела.
- Аудит изделия
Разберём ваше семейство: какие опции повторяются, что уходит в правила и куда уходит состав.